Des évaluations dans des fichiers épars
Chaque campagne repart de zéro dans un nouveau tableur. Pas d'historique fiable, pas de comparaison entre périodes, un scoring subjectif et non reproductible.
Conformité, risques, tiers et données personnelles, reliés aux applications, actifs et flux de votre SI : une plateforme unique, traçable, auditable, prête pour le comité. Un seul objectif : une posture de sécurité qui progresse et qui se prouve.
Compatible avec les standards que vous devez respecter
Et notre socle technique minimal (MTSB), livré et maintenu avec la plateforme.
Évaluations, risques, flux réseau, inventaires, fournisseurs, traitements de données personnelles, procédures : des données critiques éparpillées entre tableurs, messageries et dossiers partagés, et des heures perdues à les consolider à chaque audit, chaque comité, chaque demande de la direction.
Chaque campagne repart de zéro dans un nouveau tableur. Pas d'historique fiable, pas de comparaison entre périodes, un scoring subjectif et non reproductible.
À chaque mission, les mêmes preuves sont recherchées, recompilées et renvoyées. Les équipes passent plus de temps à collecter qu'à corriger.
Chaque trimestre, les mêmes chiffres sont réagrégés à la main : l'inventaire dans un tableur, les risques dans un autre, les flux et les procédures ailleurs encore. Des indicateurs difficiles à défendre en séance, parce que personne ne peut dire de quand ils datent.
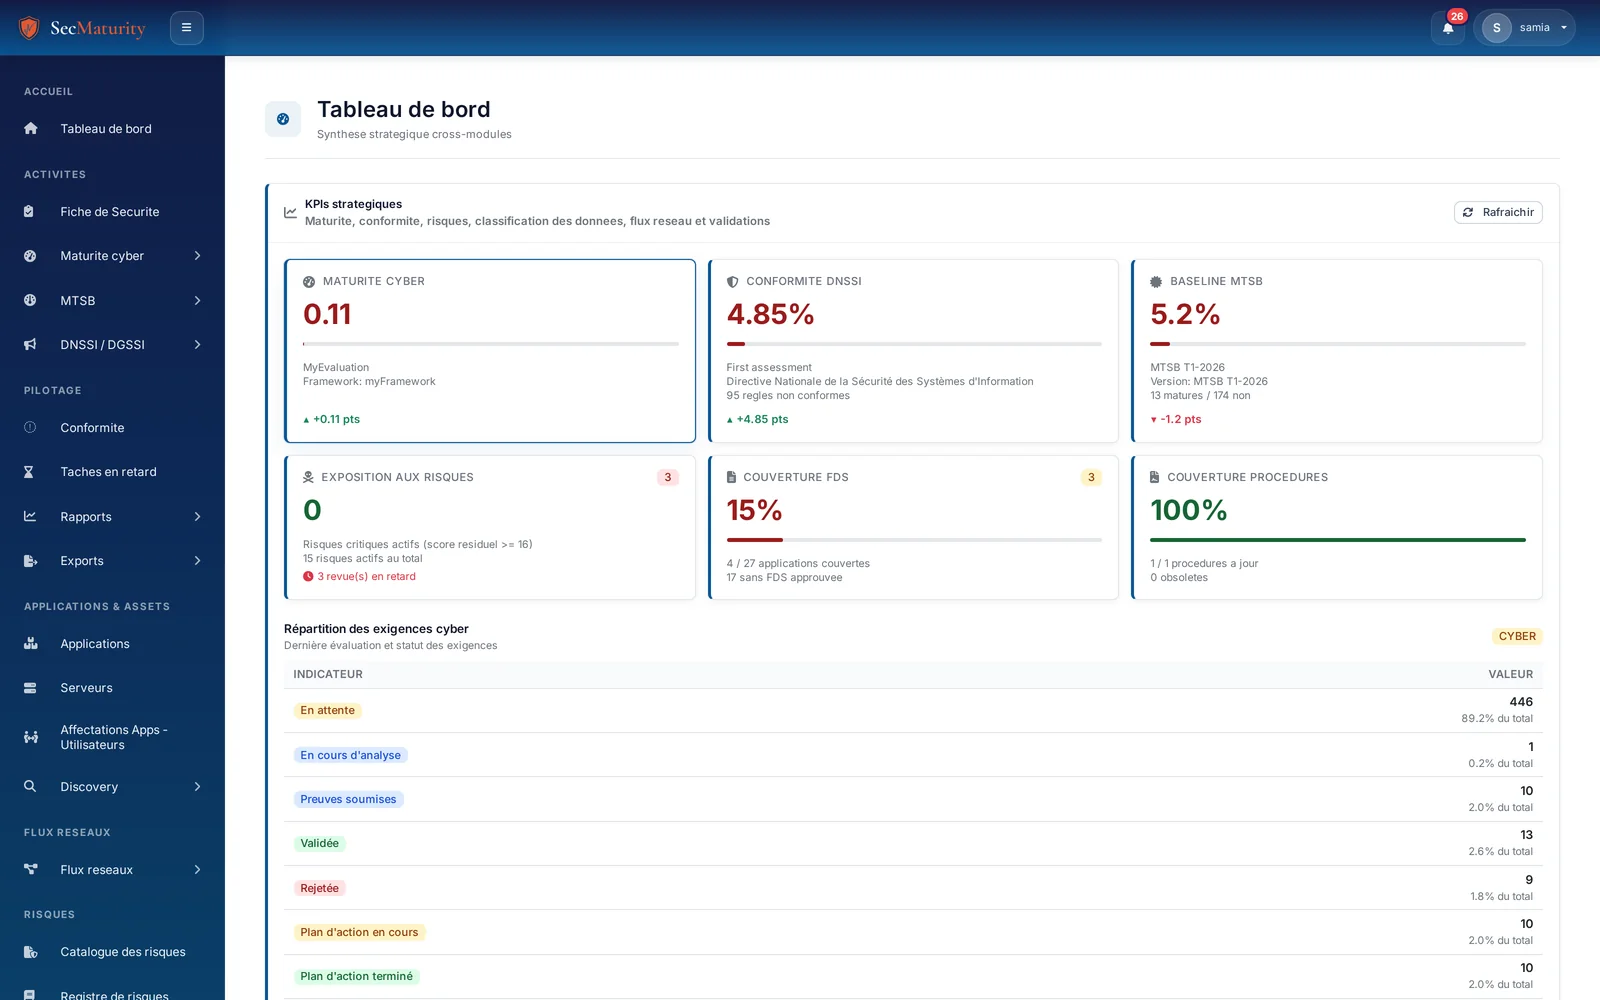
SecMaturity couvre l'intégralité du cycle de pilotage : évaluer, corriger, prouver. La maturité cyber n'est pas un module de plus : c'est le résultat que l'ensemble des modules fait progresser, campagne après campagne.
Vision consolidée de la posture cyber par domaine et entité. Indicateurs en temps réel, tableaux de bord personnalisables — la profondeur qu'il faut pour un audit, la synthèse qu'il faut pour un CODIR. Un score par domaine, comparable d'une campagne à l'autre, défendable devant un auditeur comme devant un comité.
Plans d'action, tâches assignées, alertes et suivi des corrections. Chaque constat devient une tâche avec un responsable, une échéance et une preuve de clôture. Chaque correction fait bouger un indicateur. Plus de plan d'action dont personne ne peut garantir le suivi : la progression se constate, elle ne se déclare pas.
Preuves, validations, historique complet et traçabilité intégrale des décisions. Chaque évaluation est horodatée et liée à ses preuves — pour répondre à n'importe quel auditeur, en quelques clics. La trajectoire est documentée de bout en bout : d'où vous partiez, ce que vous avez corrigé, ce que ça a changé.
Des modules intégrés qui partagent les mêmes objets (applications, actifs, données, tiers, risques) : pas de silos, pas de double saisie. Explorez-les par enjeu.
Évaluez la maturité par domaine sur tout référentiel. Campagnes, scoring automatique et historique comparatif.
Découvrir le moduleCartographiez et suivez votre niveau de conformité aux directives nationales, mesure par mesure.
Découvrir le moduleMesurez votre couverture des contrôles ISO/IEC 27002:2022 et NIST SP 800-53, avec gap analysis.
Découvrir le moduleÉvaluez votre posture face à la Minimum Technical Security Baseline et suivez les écarts.
Découvrir le moduleIdentifiez, qualifiez et traitez vos risques cyber avec plans de traitement et suivi des échéances.
Découvrir le moduleQualifiez vos tiers, évaluez leur posture de sécurité, suivez contrats et certifications et cartographiez leurs dépendances.
Découvrir le moduleInventaire complet des applications et actifs, avec cartographie des dépendances.
Découvrir le moduleConstituez le dossier sécurité de chaque application : exigences, mesures, validations et revues.
Découvrir le moduleDocumentez et auditez les flux autorisés entre zones réseau et systèmes critiques.
Découvrir le moduleFormalisez la politique de segmentation, validée par le CISO, et mesurez la conformité des flux.
Découvrir le moduleDécouverte automatique des actifs avec enrichissement et intégration dans l'inventaire.
Découvrir le moduleClassifiez vos données selon leur sensibilité et déduisez les contrôles attendus sur les applications qui les portent.
Découvrir le moduleTenez un registre des traitements relié au SI : formalités CNDP, AIPD, sous-traitants, transferts et couverture sécurité calculée.
Découvrir le moduleCentralisez et versionnez vos procédures de sécurité avec workflow de validation.
Découvrir le modulePréparez chaque édition du rapport de management : synthèse, décisions à arbitrer et exports PDF et PowerPoint.
Découvrir le moduleRisques, tiers, traitements et contrôles ne vivent pas dans des registres séparés : ils se rattachent aux applications et aux actifs qui les portent. Survolez un élément pour voir ce qu'il relie.
Le pivot technique. Chaque objet de gouvernance se rattache à une application ou à un actif réel du SI.
Relié à : Données, Tiers, Traitements, Flux & segmentation, FDS, Risques & plans d'action, Discovery
La classification fixe les contrôles attendus sur les applications qui portent les données, et alimente la couverture sécurité des traitements.
Relié à : Applications & Assets, Tiers, Risques & plans d'action, Traitements
Chaque tiers est relié aux applications, données et flux qu'il touche. Ses constats peuvent devenir des risques ; il peut être sous-traitant d'un traitement.
Relié à : Applications & Assets, Données, Traitements, Risques & plans d'action, Flux & segmentation, Contrats
Le registre s'appuie sur les supports connus : sa couverture sécurité est calculée depuis la classification, les FDS, les flux et les sous-traitants.
Relié à : Applications & Assets, Données, Tiers, Flux & segmentation, FDS, Risques & plans d'action, Formalités CNDP
Les flux relient les applications entre elles et vers l'extérieur. Chiffrement et conformité à la segmentation entrent dans la couverture des traitements.
Relié à : Applications & Assets, Tiers, Traitements, Risques & plans d'action
Le dossier sécurité de chaque application. Sa validité entre dans la couverture sécurité des traitements qui utilisent l'application.
Relié à : Applications & Assets, Traitements
Le registre commun : un risque se rattache à une application, un actif, un flux, une donnée, un traitement, un constat tiers ou un écart d'évaluation.
Relié à : Applications & Assets, Données, Tiers, Traitements, Flux & segmentation, Conformité
preuves centralisées et historisées pour accélérer la préparation des contrôles
reporting direction consolidé depuis les données réelles de la plateforme
modules intégrés partageant les mêmes données
des décisions horodatées, tracées et auditables
On ne pilote pas la sécurité des autres sans être exemplaire sur la sienne. SecMaturity applique à sa propre architecture les exigences qu'elle vous aide à respecter.
Des rôles métier cloisonnés (CISO, contributeurs, auditeurs, gestion des tiers, DPO) : chacun agit dans son périmètre. L'administrateur technique ne décide pas à la place des métiers.
Chaque action, validation et modification est journalisée et horodatée — l'audit trail est natif.
Déploiement adapté à vos contraintes de souveraineté et à votre politique d'hébergement.
Chiffrement des échanges, cloisonnement des données et sauvegardes : vos informations sensibles le restent.
30 minutes pour confronter la plateforme à vos référentiels, vos risques et vos contraintes d'hébergement.
Aucun engagement. Réponse sous 48h ouvrées.