Une plateforme de pilotage
cyber unifiée
SecMaturity relie vos processus de gouvernance aux applications, actifs, données, tiers et traitements qui composent réellement votre SI. Chaque profil y agit dans son périmètre, avec visibilité et traçabilité.
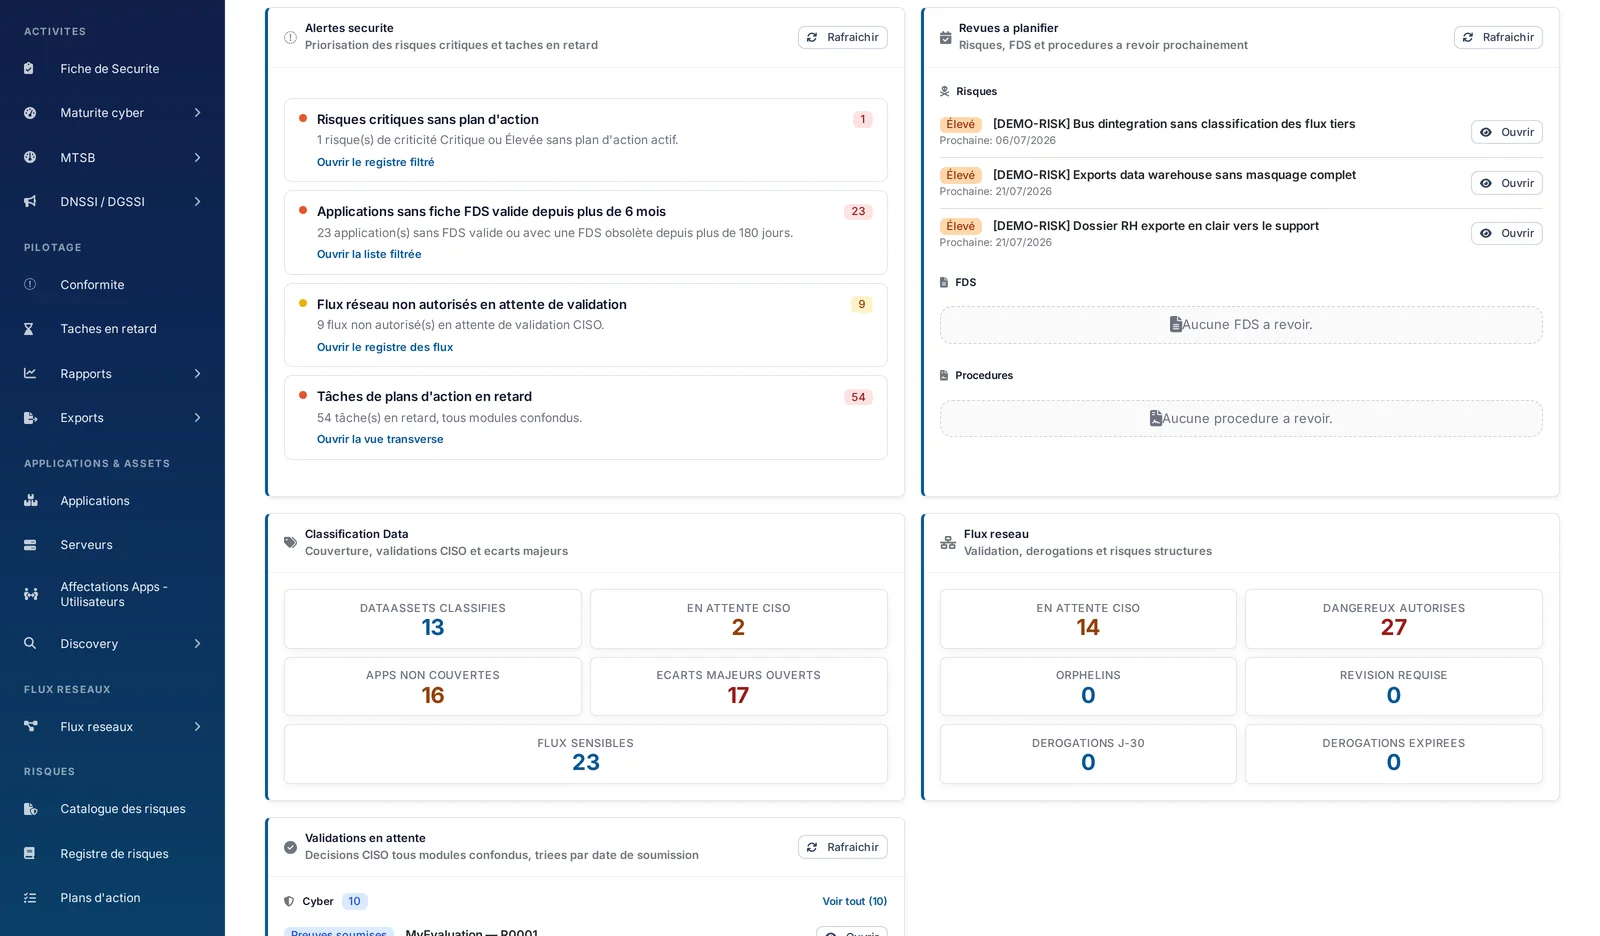
La vue consolidée que votre CISO attendait
Maturité, conformité, risques, applications, données, flux, tiers et protection des données consolidés dans une même vue de pilotage. Le CISO dispose d'une lecture cross-modules sans compiler de fichiers épars, et sait ce que le tableau de bord peut conclure, et ce qu'il ne peut pas encore conclure.
- Un indice de posture composite, calculé selon les pondérations fixées par le CISO, avec l'axe le plus faible mis en évidence et l'évolution depuis le dernier relevé comparable
- Des indicateurs stratégiques cross-modules : maturité cyber, DNSSI, MTSB, exposition aux risques, classification des données, couverture FDS, avec la fraîcheur des données de chaque source
- Des priorités d'arbitrage calculées depuis les registres : risques élevés sans plan d'action, applications sans FDS valide, flux non autorisés, tâches en retard tous modules confondus
- Une file unifiée des décisions CISO et les échéances à 30, 60 et 90 jours
- Les cartes « Chaîne d'approvisionnement » et « Protection des données », affichées selon les droits de l'utilisateur : tiers critiques, évaluations en retard, certifications expirées, activités approuvées, santé du registre, transferts
Des workflows structurés, pas des fichiers partagés
Chaque action suit un circuit défini, traçable et validé — de la saisie initiale jusqu'à la validation CISO, sans email ni tableur intermédiaire.
Soumission
Le contributeur renseigne ses évaluations, rattache ses preuves et laisse des commentaires contextuels directement sur chaque mesure du référentiel.
Révision
Le relecteur ou l'auditeur interne examine la cohérence des réponses, peut demander des compléments et annoter chaque point avant de transmettre.
Validation
Le validateur ou le CISO approuve les évaluations finales. Chaque validation est horodatée, signée et consignée dans le journal d'audit de la plateforme.
Circuit multi-rôles
SecMaturity orchestre des circuits de validation adaptés à votre organisation. Chaque rôle agit dans un périmètre délimité : le contributeur saisit et joint des preuves, le validateur approuve ou renvoie en correction, le relecteur audite sans pouvoir modifier, le CISO consolide et exporte.
Des workflows adaptés à chaque métier
Gestion des tiers
- Évaluation
- Revue
- Proposition
- Décision
Le gestionnaire propose, le CISO ou l'administrateur TPRM décide ; personne ne valide sa propre proposition.
Protection des données
- Brouillon
- En revue
- Avis DPO et sécurité
- Approuvé
L'approbation fige une version officielle ; l'auteur de l'avis DPO n'approuve pas lui-même.
Reporting Direction
- Préparation
- Arbitrages
- Publication
- Suivi des décisions
La publication fige le rapport présenté ; les décisions du comité sont suivies jusqu'à leur réalisation.
Du référentiel au rapport, en boucle fermée
SecMaturity structure votre cycle de pilotage cyber en étapes claires, mesurables et auditables — rien ne tombe dans l'oubli.
Audit-ready
Prêt pour l'audit, à tout moment
Chaque décision prise dans SecMaturity est enregistrée, horodatée et liée à son contexte. Vos auditeurs trouvent ce qu'ils cherchent en quelques clics, sans consolidation manuelle.
Adaptez la plateforme à vos référentiels
SecMaturity n'impose aucun référentiel. Importez les vôtres, activez ceux qui sont intégrés ou construisez des grilles d'évaluation sur mesure.
Frameworks cyber personnalisés
- Importez n'importe quel référentiel (Excel)
- Structurez domaines, sous-domaines et mesures
- Définissez vos propres échelles d'évaluation
- Versionnez et archivez les évolutions
- Créez des évaluations indépendantes pour chaque référentiel ou périmètre
DNSSI / DGSSI et MTSB intégrés
- Référentiels nationaux préconfigurés et maintenus
- Mesures, contrôles et niveaux d'exigence prêts à l'emploi
- Import et versionnage des nouvelles éditions réglementaires
- Import de nouvelles éditions réglementaires via commande dédiée
- Historique des versions réglementaires
Règles de calcul et seuils configurables
- Pondération par domaine et par mesure
- Formules de calcul au choix : moyenne simple ou pondérée, taux de conformité, paliers de maturité
- Seuils d'alerte personnalisables par indicateur
- Agrégation automatique par domaine et score global
- Calculs différenciés par périmètre ou campagne
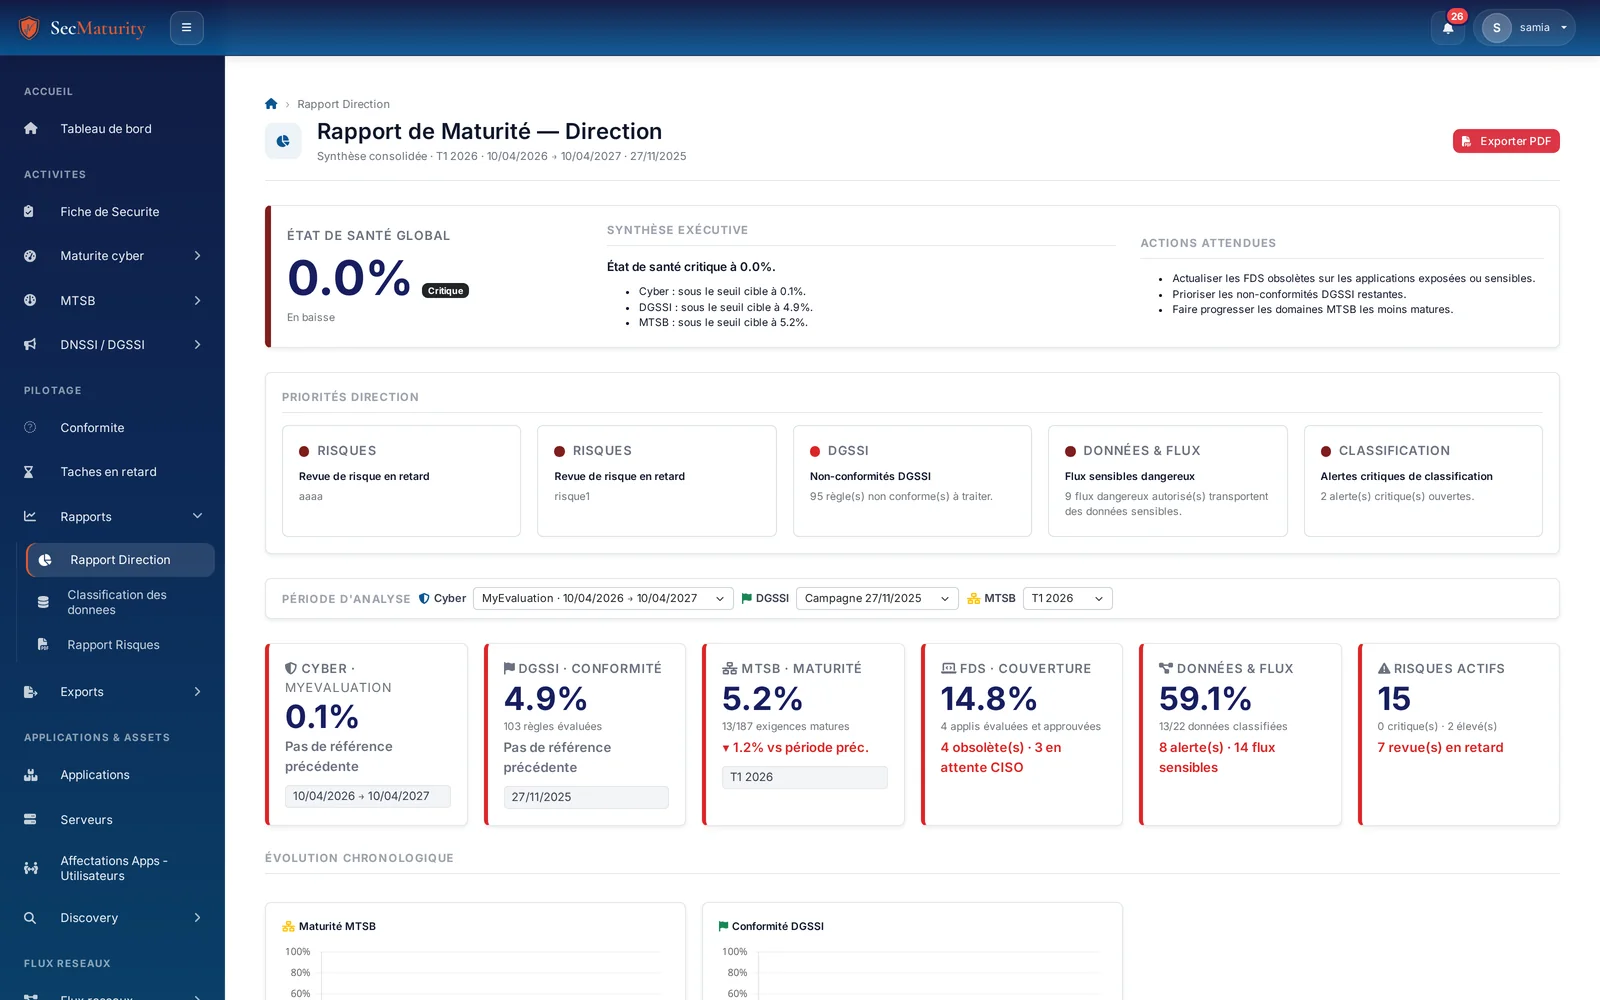
Des rapports prêts pour la direction
Transformez vos données cyber en rapports clairs, lisibles par tout niveau hiérarchique. Exports automatiques sans mise en forme manuelle, personnalisés selon le destinataire.
- Rapport Direction en PowerPoint et PDF, registres et inventaires en Excel et CSV
- Rapports par campagne et par module avec drill-down
- Synthèses exécutives et decks adaptés au COPIL ou au COMEX
- Rapports comparatifs inter-périodes pour mesurer la progression
- Dossiers d'audit structurés prêts pour les certificateurs
Des rôles métier cloisonnés
Chaque profil accède uniquement aux fonctionnalités qui le concernent. Aucun accès non autorisé, aucune saisie hors périmètre.
Gouvernance et opérations cyber
Le CISO pilote, valide et arbitre ; SecOps tient l'inventaire technique, les flux, la segmentation et la découverte des actifs.
- CISO
- SecOps
Contribution et contrôle
Saisie, revue et contrôle. Validateurs et relecteurs sont désignés par campagne ou par domaine.
- Contributeur
- Validateur
- Relecteur
- Auditeur
- Utilisateur
Gestion des tiers
Du portefeuille de tiers à la décision, avec contrôle à quatre yeux.
- Administrateur TPRM
- Gestionnaire
- Relecteur TPRM
- Lecteur TPRM
Protection des données
Registre, formalités, AIPD et avis DPO, indépendants de la gouvernance cyber.
- DPO
- Responsable Privacy
- Lecteur Privacy
Administration technique
Utilisateurs, paramètres, annuaire, licence et mises à jour.
- Administrateur
Séparation des responsabilités
L'administration technique ne confère pas les pouvoirs de décision métier : l'administrateur ne décide ni sur un tiers, ni sur un traitement, et ne valide pas à la place du CISO ou du DPO.
Découvrir les modules fonctionnels
Chaque module adresse un domaine précis du pilotage cyber et s'intègre nativement aux autres pour une vision transverse complète.