Protection des données (Privacy)
Relier le registre des traitements à la réalité de votre SI. Un registre tenu à part vieillit dès qu'une application change d'hébergeur ou qu'un prestataire est remplacé. Ici, chaque activité de traitement s'appuie sur les applications, actifs, données, flux et tiers que SecMaturity connaît déjà : la conformité à la Loi 09-08 et au RGPD se prépare, se suit et se prouve à partir du SI tel qu'il est.
Ce que SecMaturity change concrètement
- Registre maintenu dans un tableur, déconnecté des applications et des prestataires
- Mesures de sécurité déclarées, jamais vérifiées
- Formalités CNDP suivies de mémoire, échéances découvertes trop tard
- Sous-traitants et transferts hors du pays identifiés au hasard d'un audit
- Impossible de dire ce que contenait le registre à une date donnée
- Un registre structuré, dont les supports techniques proviennent du SI documenté
- Une couverture sécurité calculée à partir des contrôles, FDS, flux et tiers
- Des formalités préparées, suivies et datées, avec leurs pièces
- Des sous-traitants et transferts candidats détectés, puis qualifiés par l'équipe Privacy
- Une version officielle figée à chaque approbation
Ce que le module couvre
Registre des traitements
Finalités, bases légales, catégories de données et de personnes, destinataires, durées de conservation, droits des personnes. La réglementation applicable (Loi 09-08, RGPD) est fixée par activité.
Supports issus du SI
Applications, actifs, jeux de données, flux et localisations rattachés à l'activité proviennent des modules déjà renseignés, sans ressaisie.
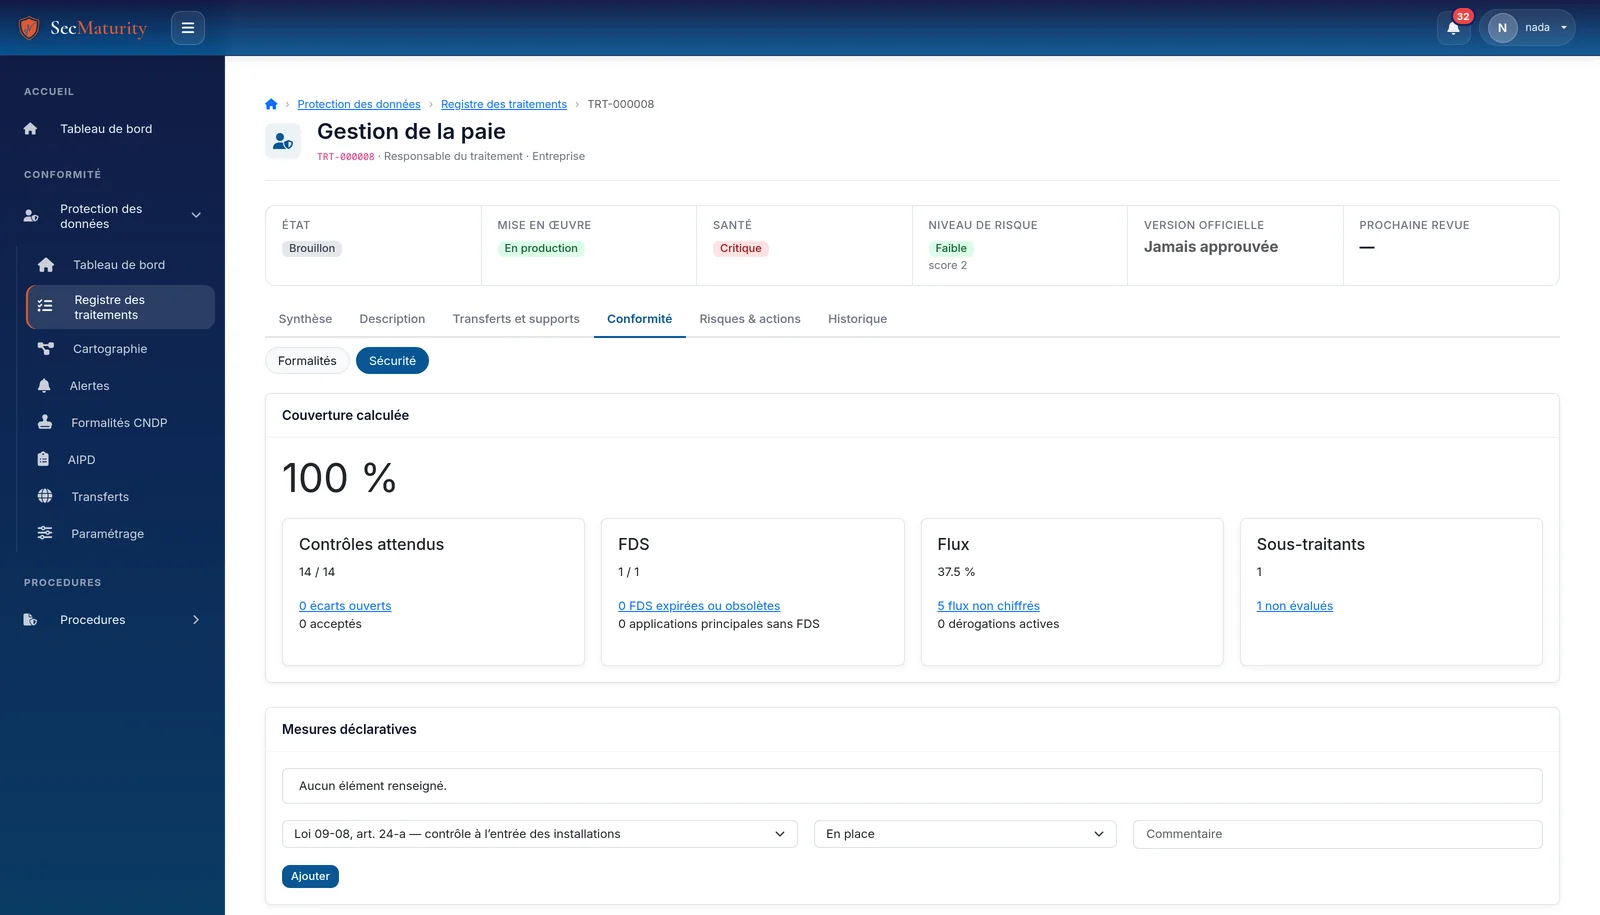
Couverture sécurité calculée
Contrôles attendus selon la classification, FDS des applications, chiffrement et conformité des flux, évaluation des sous-traitants : la couverture est mesurée, pas déclarée.
Formalités CNDP
Des règles suggèrent la formalité adaptée ; le dossier et ses pièces sont préparés, chaque étape est datée. Sous Loi 09-08, un traitement ne passe pas en production sans formalité couvrante.
AIPD
Présomption calculée à partir des critères WP248 et de l'article 35.3 du RGPD : requise, à évaluer, recommandée ou non requise. La décision du DPO et la consultation préalable sont tracées.
Sous-traitants
Les tiers suivis au TPRM se rattachent à l'activité ; leurs propres dépendances ayant accès aux données personnelles sont proposées comme sous-traitants ultérieurs. Chaque proposition est confirmée ou écartée ; la couverture contractuelle (DPA) est suivie.
Transferts
Localisations hors du pays, tiers étrangers et accès à distance deviennent des transferts candidats, à qualifier avec leur mécanisme : pays adéquat, article 44 de la Loi 09-08, clauses types ou BCR.
Santé, alertes et actions
Chaque activité porte un niveau de santé et un niveau de risque. Revues, formalités, AIPD et transferts à qualifier génèrent des alertes ; risques et plans d'action rejoignent les registres communs.
Exports réglementaires
Registres RGPD du responsable et du sous-traitant, fiche de notification Loi 09-08 en Excel, fiche PDF d'une activité : tous produits à partir de la version officielle.
La couverture sécurité n'est pas déclarée : elle est calculée
Pour chaque activité, SecMaturity remonte la chaîne des supports connus et mesure ce qui la protège réellement.
- Activité de traitement
- Contrôles attendus
- FDS des applications
- Flux chiffrés
- Sous-traitants évalués
- Couverture sécurité
Trois axes, lus séparément
Un traitement peut être en production sans être encore approuvé, ou approuvé et pourtant en mauvaise santé. SecMaturity ne mélange pas ces trois informations.
Workflow
Où en est la validation du traitement
- Brouillon
- En revue
- Approuvé
- Archivé
Mise en œuvre
Ce qui se passe réellement dans le SI
- Planifié
- En production
- Terminé
Santé
Ce que les contrôles automatiques constatent
- Sain
- Attention
- Critique
À chaque approbation, un état officiel immuable
L'approbation d'une activité fige une version officielle. Elle ne peut plus être modifiée, même en base de données, et sert de référence à tous les exports.
- Registres et fiches exportés depuis la version officielle, jamais depuis la fiche en cours de modification
- Historique des versions et comparaison entre deux versions
- Revues périodiques tracées, avec ou sans changement
- Exports journalisés, avec l'empreinte du fichier produit
Comment ça fonctionne
SecMaturity détecte et propose. L'équipe Privacy qualifie, le DPO tranche.
Aucun tiers ne devient sous-traitant, aucun transfert n'est validé et aucune AIPD n'est tranchée sans une décision humaine tracée. La fonction Privacy reste indépendante : l'administrateur technique n'accède pas aux décisions du DPO, et l'auteur de l'avis DPO n'approuve pas lui-même l'activité.
SecMaturity prépare et suit les formalités ; le dépôt auprès de la CNDP reste effectué par vos soins, sur son portail.
Ce module se connecte à…
Demander une démonstration de ce module
Voyez comment tenir un registre des traitements relié à votre SI et piloter vos formalités.
Demander une démo