Gestion des tiers (TPRM)
Maîtriser le risque tiers dans son contexte réel. Vos fournisseurs et prestataires ne sont pas une liste à part : ils hébergent vos applications, accèdent à vos systèmes, reçoivent vos données et dépendent eux-mêmes d'autres prestataires. Le module qualifie chaque tiers, évalue sa posture, suit ses engagements et mesure sa place exacte dans votre SI, pour que la criticité d'un fournisseur découle de ce qu'il touche vraiment.
Ce que SecMaturity change concrètement
- Fournisseurs suivis dans des tableurs, sans lien avec les applications qu'ils servent
- Questionnaires envoyés par mail, réponses éparpillées, aucune version de référence
- Contrats et certifications qui expirent sans que personne ne soit prévenu
- Constats d'évaluation sans suite ni responsable
- Dépendance commune à un même hébergeur ou opérateur invisible
- Un référentiel unique des tiers, relié aux applications, actifs, données et flux
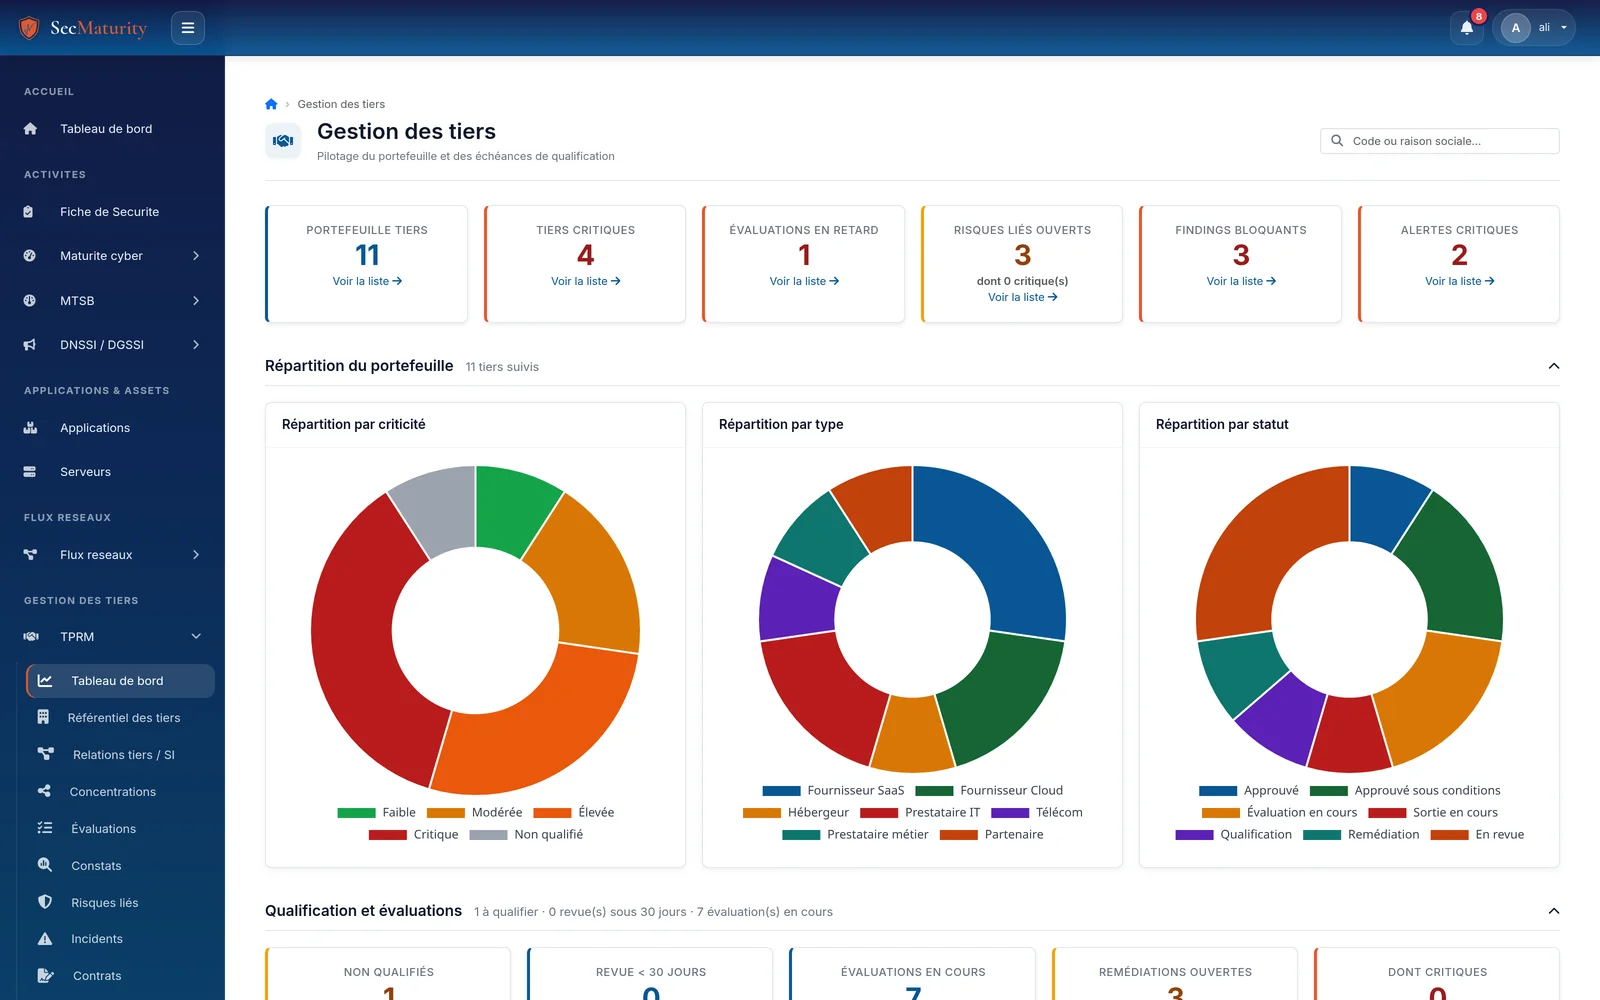
- Une criticité calculée, des évaluations versionnées et relues
- Des échéances de contrats, préavis et certifications surveillées
- Des constats suivis jusqu'à la remédiation, et versés au registre des risques si besoin
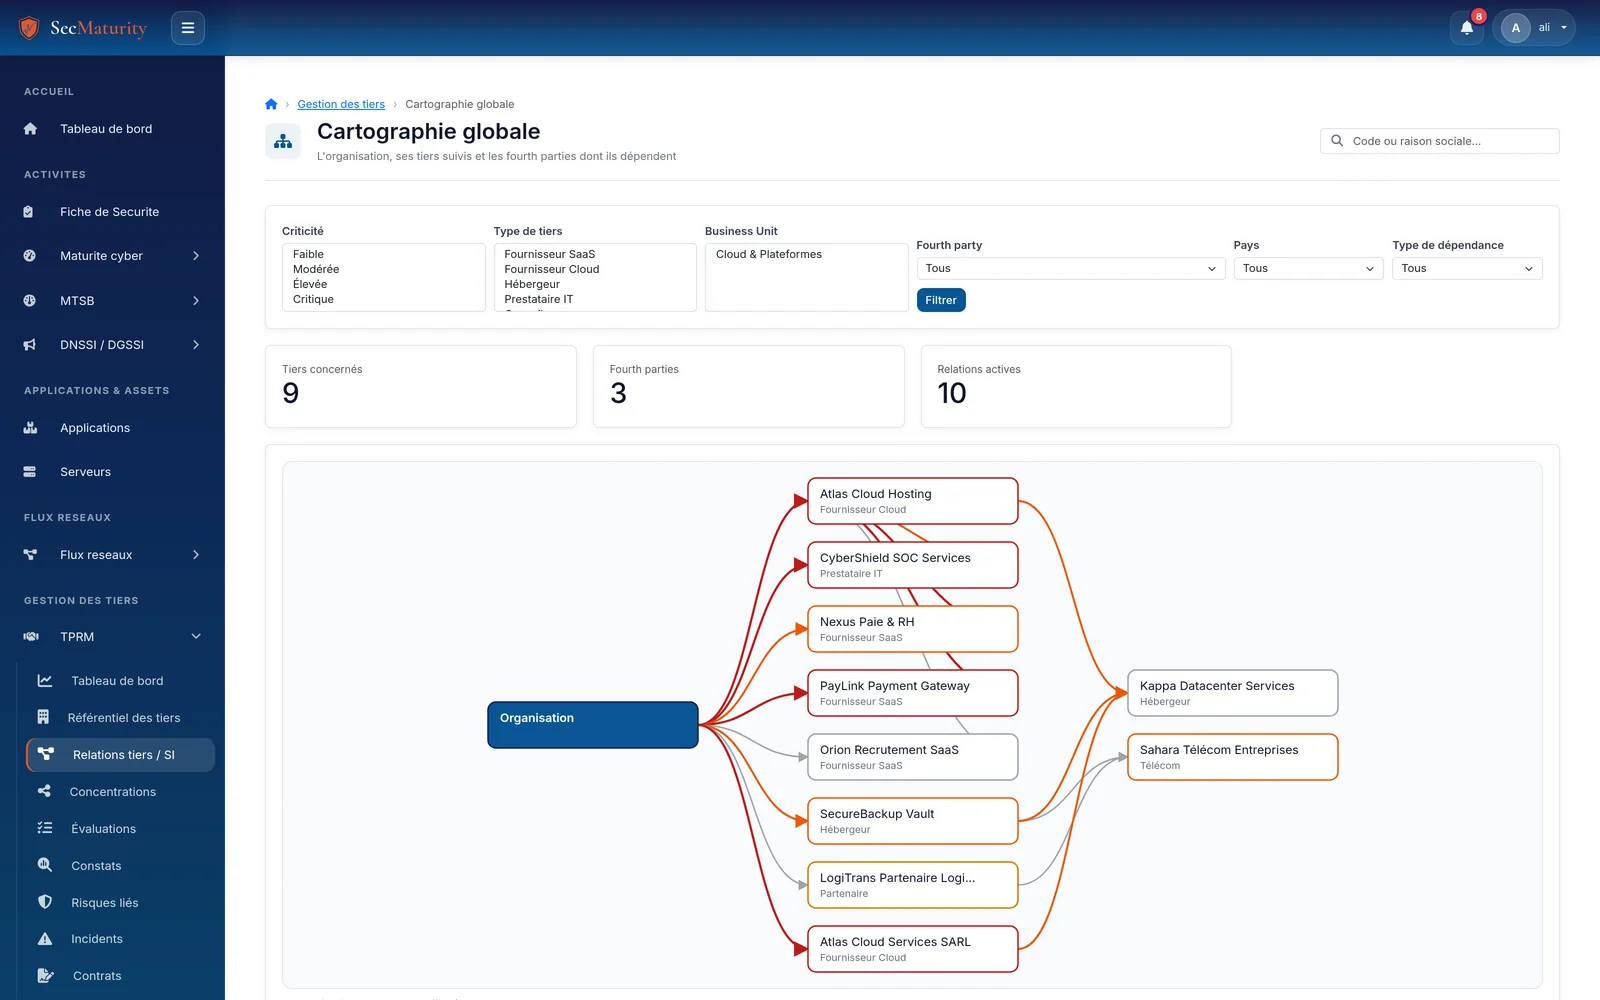
- Des quatrièmes parties et des concentrations cartographiées
Ce que le module couvre
Référentiel des tiers
Fournisseurs, hébergeurs, prestataires et partenaires dans un registre unique, avec contacts, responsables métier et sécurité. Import CSV ou Excel avec aperçu avant écriture.
Qualification et criticité
Un questionnaire de qualification alimente une criticité calculée sur cinq dimensions : données, accès aux systèmes, dépendance métier, impact opérationnel et exposition réglementaire.
Évaluations versionnées
Modèles d'évaluation et politiques qui choisissent le bon questionnaire selon la criticité. Un évaluateur et un relecteur désignés, un score et une maturité par domaine.
Constats et remédiations
Chaque écart devient un constat avec sa sévérité et son plan de remédiation. Un constat qui exige un traitement peut être versé au registre des risques, en brouillon.
Contrats, clauses et certifications
Contrats, clauses de sécurité types et leur applicabilité, certifications suivies. Les échéances, préavis de renouvellement et expirations déclenchent des alertes.
Relations tiers et SI
Applications, actifs, jeux de données et flux réseau liés à chaque tiers, accès privilégiés compris. La fiche du tiers montre ce qu'il touche réellement.
Quatrièmes parties et concentration
Les sous-traitants de vos tiers sont cartographiés. Une dépendance commune à plusieurs tiers est signalée comme concentration à analyser, avec son analyse d'impact.
Incidents et réévaluations
Incidents tiers qualifiés et propagés aux relations concernées. Un incident, un constat critique, une certification expirée ou un nouvel accès privilégié appellent une réévaluation.
Monitoring et shadow IT
Alertes consolidées sur les revues, évaluations, contrats et certifications. Les destinations externes des flux réseau sont rapprochées des tiers connus pour repérer les prestataires non déclarés.
Le module en situation
Évaluer vos tiers sans leur ouvrir la plateforme
SecMaturity reste dans votre réseau interne. Le fournisseur n'a ni compte ni accès : le questionnaire lui parvient par vos canaux habituels, sous forme de fichier Excel.
- Export du questionnaire au format Excel, lié à l'évaluation et signé pour détecter toute substitution de fichier
- Réimport des réponses contrôlé, puis présenté en aperçu avant toute modification
- Chaque échange est journalisé : qui a exporté, qui a importé, quand
- Aucun compte externe, aucune exposition Internet de la plateforme
Comment ça fonctionne
Le gestionnaire propose. Le décideur habilité décide. Personne ne valide sa propre proposition.
La décision sur un tiers revient au CISO ou à l'administrateur TPRM ; l'administrateur technique de la plateforme n'en fait pas partie. Les concentrations et les détections sont des signaux à analyser : aucun risque n'est créé et aucun tiers n'est requalifié sans une action humaine tracée.
Ce module se connecte à…
Demander une démonstration de ce module
Voyez comment qualifier vos tiers, évaluer leur posture et mesurer leur place réelle dans votre SI.
Demander une démo